
Wer muss im Cyberkrisenfall mit am Tisch sitzen? Beim ersten Cyber Resilience Forum auf der Wilhelmsburg habe ich diese Frage vielen Teilnehmenden gestellt. Fast alle wussten, wen sie anrufen, wenn die IT ausfällt. Doch wen sie darüber hinaus brauchen, damit ihr Unternehmen bei einem erfolgreichen Angriff handlungsfähig bleibt, das war vielen nicht so klar.
Für mich ist das der Kern von Cyberresilienz: die Zusammenarbeit verschiedener Fachdisziplinen. Und das ist auch der große Unterschied zur IT-Sicherheit. Cyberresilienz entsteht nicht in einer einzelnen Abteilung. Stattdessen müssen Geschäftsführung, IT, OT, Business Continuity Management, Recht, Krisenmanagement und Kommunikation raus aus ihren Silos, die Perspektiven der anderen verstehen und sich gemeinsam vorbereiten, um im Ernstfall gut zusammenzuarbeiten.
Diese Überzeugung hat Rolf Strehle und Dr. Maria Wolf von ditis Systeme und uns bei Sympra angetrieben, das Cyber Resilience Forum als Format zu entwickeln. Unser Ziel war ein Forum für den Austausch über Fachgrenzen hinweg statt eine weitere Veranstaltung zur IT-Sicherheit. Wir wollten Geschäftsführungen sowie Fach- und Führungskräfte aus den operativen Bereichen zusammenbringen, damit sie andere Perspektiven kennenlernen und verstehen, warum ihre Kolleginnen und Kollegen eine Situation anders beurteilen oder bestimmte Informationen brauchen. Das Interesse war groß. Ehrlich gesagt hat es uns selbst überrascht, wie schnell die Veranstaltung ausgebucht war. Mehr als 300 Menschen kamen.
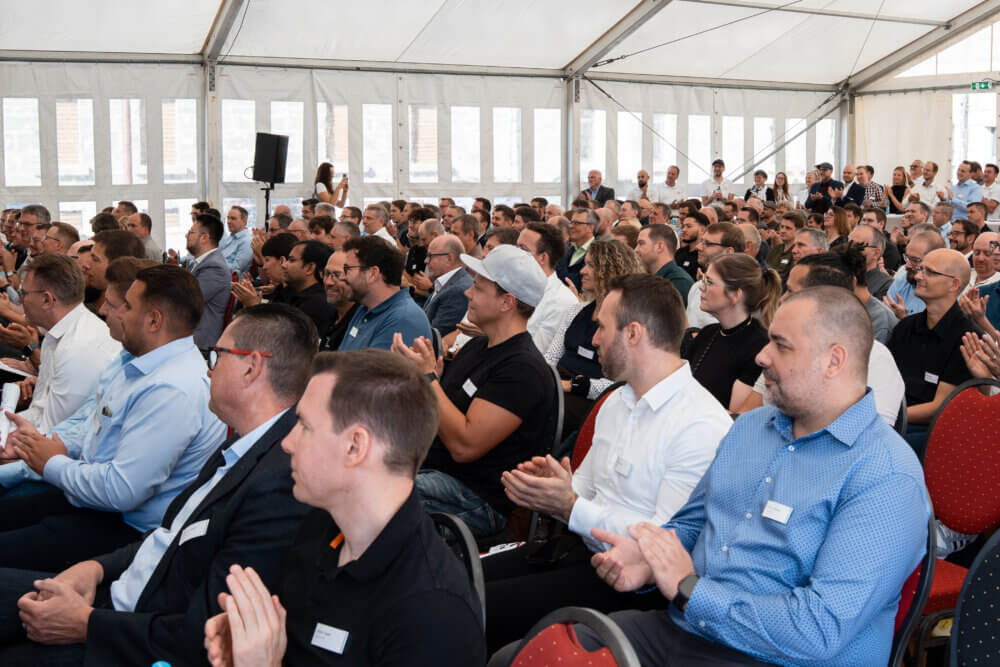
Den roten Faden des Programms haben ditis und wir gemeinsam entwickelt. Die Keynotes starteten mit den großen Linien: Prof. Alexander Makrowetz beleuchtete, wie der tiefgreifende technologische Wandel die Gesellschaft verändert. Holger Spohn von der NATO nahm anschließend die digitale Souveränität in den Blick. Von dort führten wir das Programm auf die Ebene der Unternehmen und ihrer konkreten Herausforderungen.
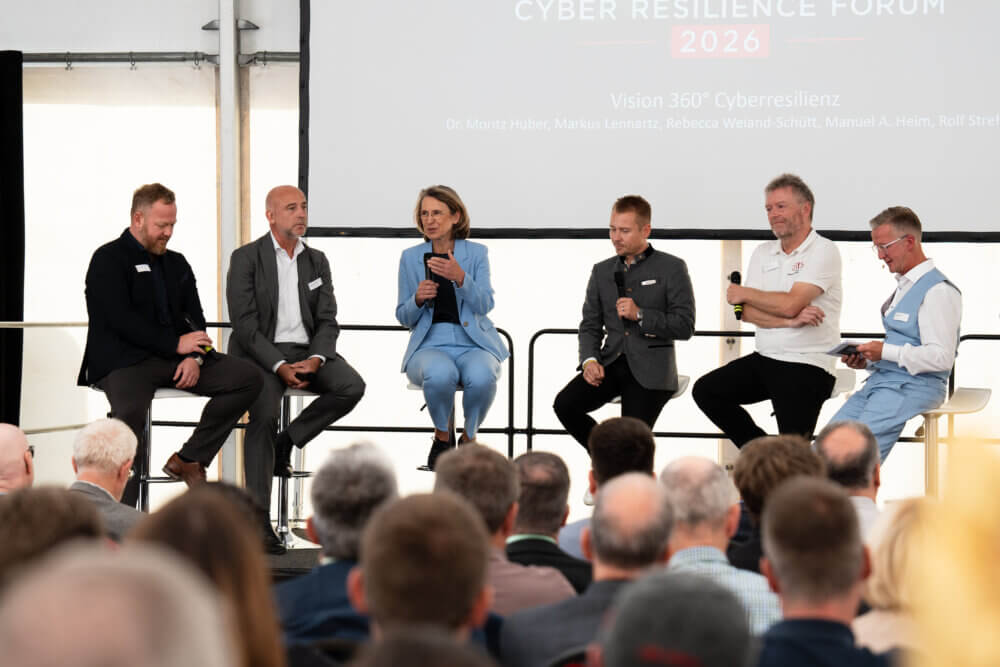
Fünf Perspektiven auf eine Krise
Im Panel „Vision 360 Grad Cyberresilienz“ trafen fünf Perspektiven aufeinander. Auf dem Podium saßen IT-Security-Experte Rolf Strehle, Krisenmanager Dr. Moritz Huber von smartSEC, IT-Rechtsanwalt Markus Lennartz von Heuking, Manuel A. Heim von der R+V für Cyberversicherung und ich als Krisenkommunikatorin. Der Moderator nahm uns mit in das Krisenszenario eines mittelständischen Unternehmens, dessen zentrale Systeme ausgefallen sind. Als Krisenstab trafen wir zum ersten Mal zusammen. Jeder musste in seiner Rolle Informationen einbringen, Fragen stellen, um weiterarbeiten zu können, und verstehen, was die anderen brauchen.
Die IT beschrieb die betroffenen Systeme, das Krisenmanagement strukturierte die Lage, Recht ordnete Pflichten und mögliche Folgen ein, die Versicherung klärte aktivierbare Leistungen. Aus meiner Perspektive als Krisenkommunikatorin zählte: Wer könnte betroffen sein? Wen müssen wir sofort informieren? Was können wir verlässlich sagen, und wann folgt das nächste Update? Mitarbeitende, Kunden, Lieferanten und Vertriebspartner brauchen Orientierung, auch wenn längst noch nicht alle Antworten vorliegen. Sonst füllen Gerüchte das Informationsvakuum.
Vom Gespräch ins gemeinsame Üben
Am Nachmittag wurden die Teilnehmenden in Workshops selbst aktiv. Mit Antje Münch von der Kanzlei Heuking und Dr. Moritz Huber leitete ich den Workshop „Viele Rollen. Eine Lage. Gemeinsame Entscheidungen.“ Die Teilnehmenden agierten als Geschäftsführung, IT und OT, Recht und Kommunikation. Siebzig Minuten für die Übung. Damit war der Zeitdruck hoch – so wie bei einem echten Cybervorfall auch.
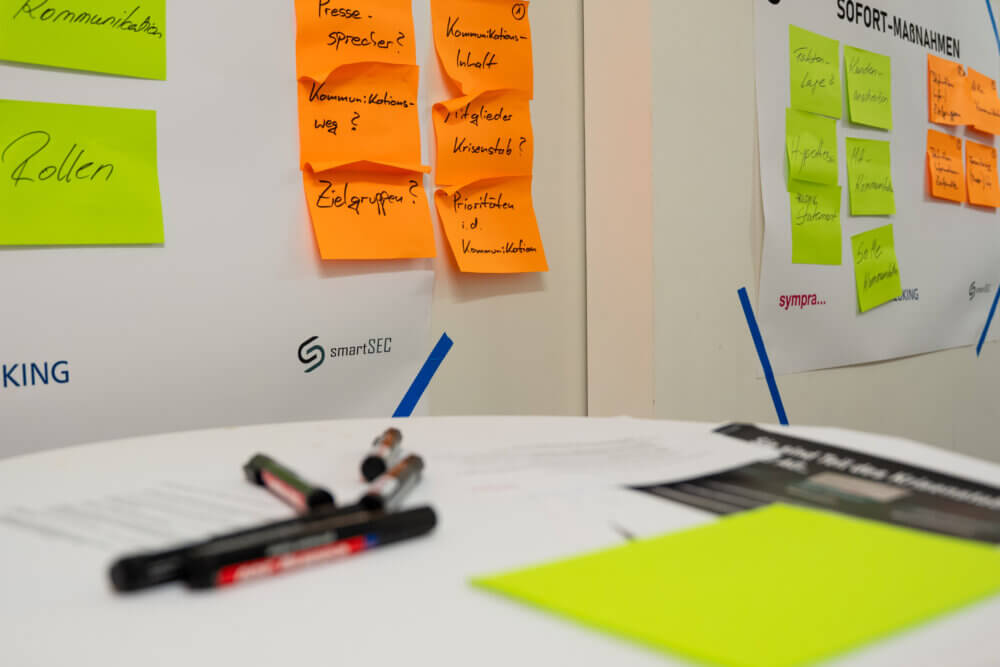
Die Kommunikationsgruppen stellten sich einer sehr praktischen Frage: Wie erreichen wir unsere Zielgruppen, wenn Mail, Intranet und Telefonie nicht funktionieren? Darauf sollte niemand erst im Ernstfall eine Antwort suchen. Besser ist es, Kontaktwege, alternative Kommunikationskanäle und eine erreichbare Krisen-Website vorher zu klären und zu testen. Dasselbe gilt für die Frage, wer nach außen spricht und Freigaben erteilt.
Resilienz beginnt vor dem Vorfall
Das Forum hat mich darin bestärkt: Cybersicherheit soll Angriffe verhindern, erkennen und begrenzen. Cyberresilienz zeigt sich darin, wie gut ein Unternehmen auf einen Vorfall vorbereitet ist, darauf reagiert und den Betrieb wieder aufnimmt. Dazu gehört die Krisenkommunikation, um Erwartungen von Betroffenen früh mitzudenken, Informationen verständlich zu formulieren und Orientierung zu geben, auch wenn noch nicht alle Antworten feststehen.
Schreibe einen Kommentar